Administrar usuarios y grupos
Gestión de cuentas locales, políticas de contraseñas y privilegios sudo
1. Crear, eliminar y modificar cuentas de usuario locales
La administración de usuarios en RHEL se basa principalmente en los archivos /etc/passwd y /etc/shadow, donde se almacenan los datos de cuenta y contraseñas cifradas.
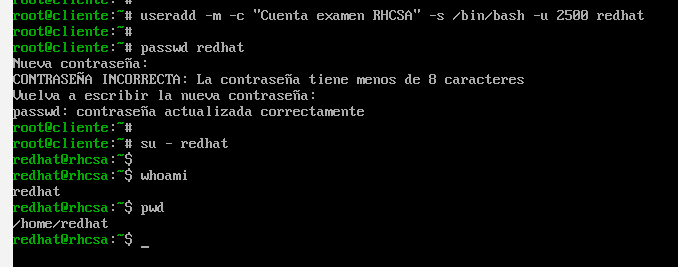
Los parametros mas importantes al .crear un usuario son :
-u UID→ Define un identificador de usuario específico.-g GRUPO→ Asigna el grupo primario existente.-G GRUPOS→ Añade grupos secundarios.-c "TEXTO"→ Comentario descriptivo.-s SHELL→ Shell asignada (bash, zsh, nologin...).-d RUTA→ Directorio home personalizado.-m→ Crea automáticamente el home.
Tras crear la cuenta usamos passwd para asignar o modificar la contraseña.
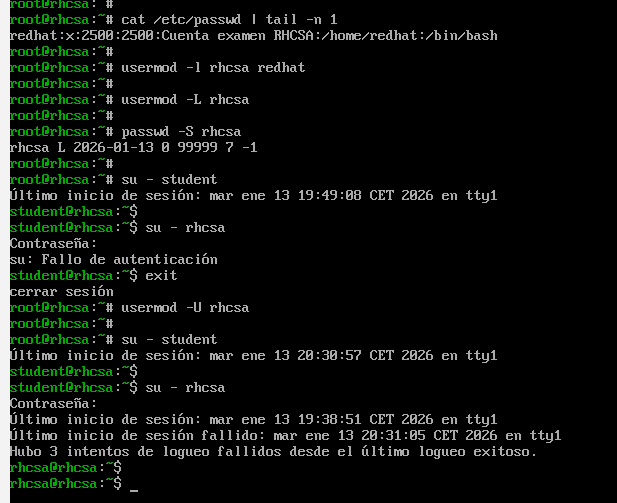
Por otro lado, tenemos otros parametros para modificar cuentas de usuario :
-aG GRUPO→ Añade grupos secundarios sin eliminar los existentes. ¡¡MUY IMPORTANTE!!-L→ Bloquea la cuenta.-U→ Desbloquea la cuenta.-l NUEVO_LOGIN→ Cambia el nombre de usuario.-s NUEVA_SHELL→ Modifica la shell.-u NUEVO_UID→ Cambia el UID.
Para eliminar usuarios usamos opciones como -r (borra home y correo) o -f para forzar la eliminación.
2. Cambiar contraseñas y configurar el envejecimiento
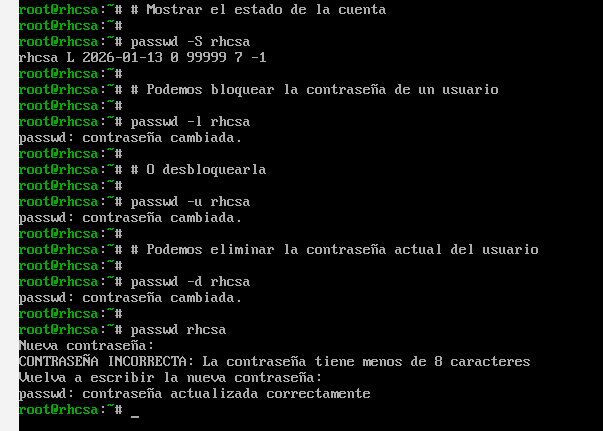
El comando passwd permite cambiar contraseñas y gestionar diferentes opciones relacionadas con autenticación (-h).
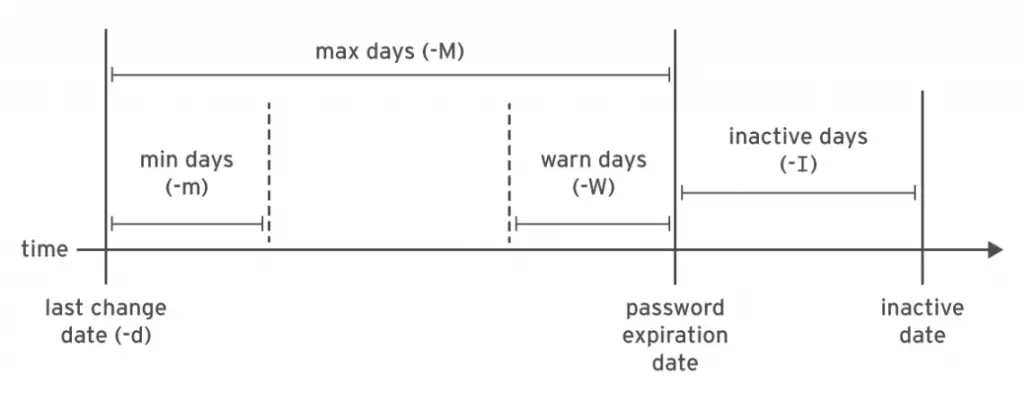
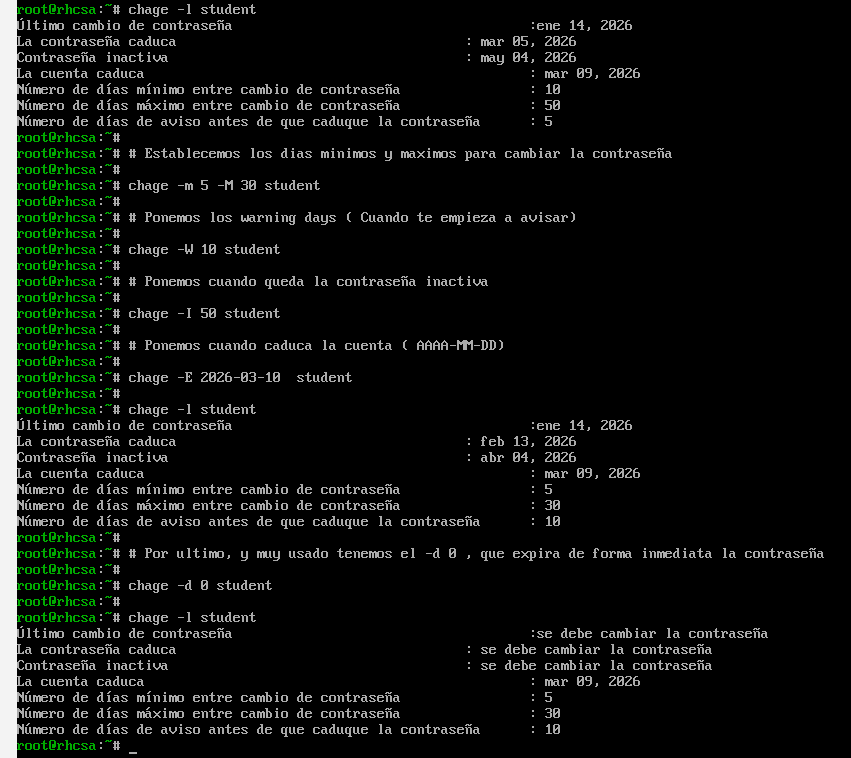
Para aplicar políticas de seguridad usamos chage, que permite controlar expiración, aviso previo y tiempo mínimo entre cambios.
Lo mejor para entender este comando es con esta imagen.:
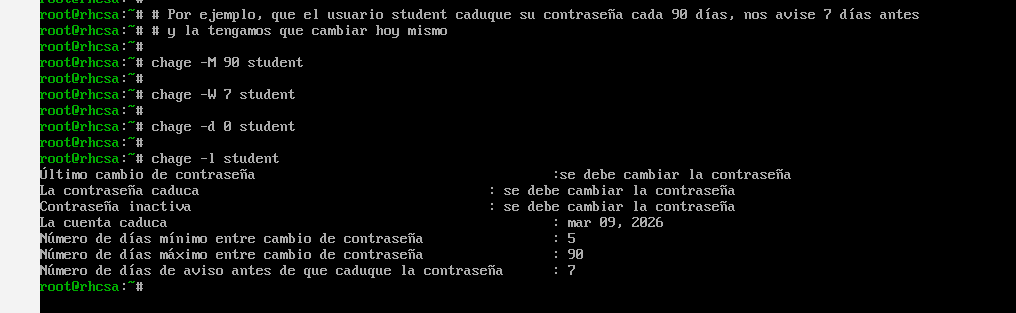
Los valores por defecto de políticas de contraseña se definen en /etc/login.defs.
3. Crear, eliminar y modificar grupos locales
Los grupos permiten gestionar permisos para múltiples usuarios. Cada usuario tiene un grupo primario y puede pertenecer a varios grupos secundarios.
Comandos principales:
groupadd→ Crear grupos.groupmod→ Modificar grupos.groupdel→ Eliminar grupos.
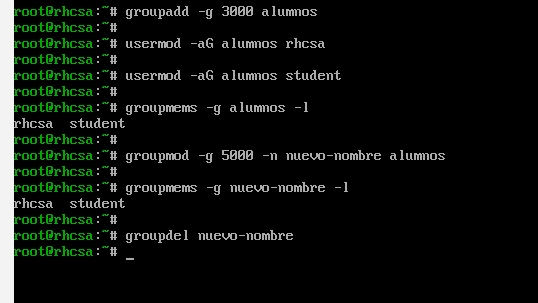
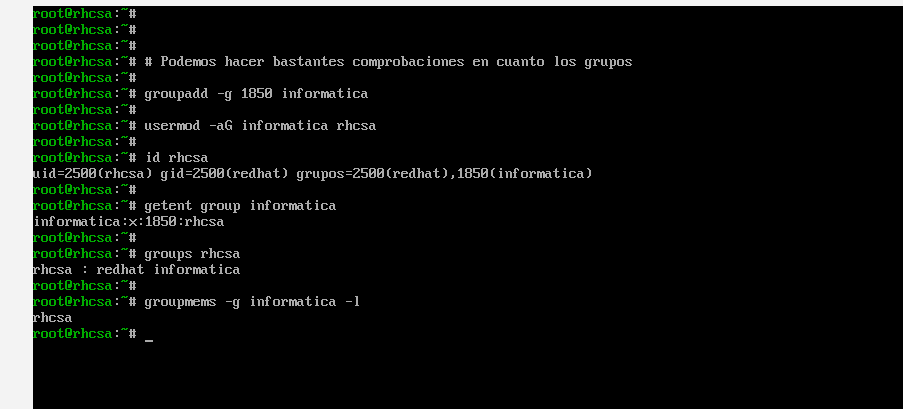
Podemos verificar membresías con id, groups, getent group o revisando /etc/group.
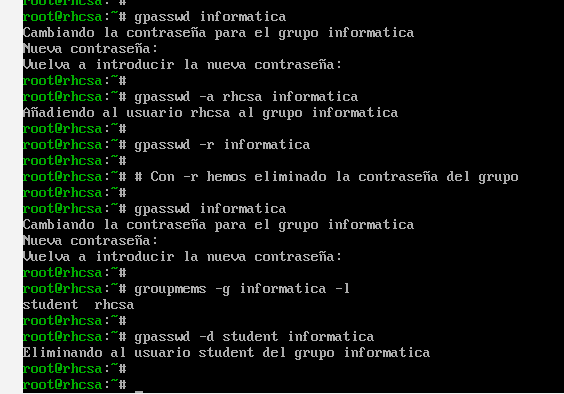
Por ultimo, podemos asignarle una contraseña a un grupo con el comando gpasswd GRUPO, y con este comando añadir usuarios a ese grupo gpasswd -a USER grupo, borrarlo con -d, eliminar la contraseña con -r...
4. Configurar el acceso privilegiado
En lugar de compartir la contraseña de root, utilizamos sudo para delegar privilegios de forma controlada mediante /etc/sudoers y /etc/sudoers.d/.
Para editar estos archivos de forma segura, usamos visudo, que verifica la sintaxis antes de guardar para evitar que perdamos el acceso al sistema. Podemos editar tanto el archivo principal como crear uno exclusivo, que lo editariamos con visudo -f /etc/sudoers.d/ARCHIVO
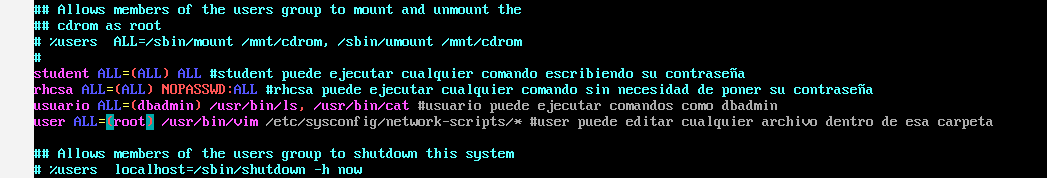
La sintaxis de sudoers es USUARIO/GRUPO MAQUINA=(USUARIO_A_SUPLANTAR) COMANDOS (los grupos van entre %). Tened en cuenta que si nos pidieran ejecutar algo sin interactividad o para ser usado en scripts se refieren al uso de NOPASSWD: X, siempre con un espacio entre : y los comandos
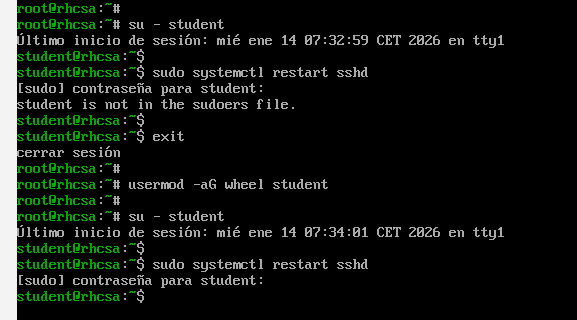
Otra forma habitual es añadir usuarios al grupo wheel.
sudo -i carga el entorno completo de root, mientras que sudo -s abre una shell de root manteniendo el entorno del usuario.